يشرح هذا الدليل كيفية تفعيل وإعداد تكامل تسجيل الدخول الموحد (Single Sign-On - SSO) باستخدام بروتوكول SAML 2.0 في نظام ZenHR.
يسمح هذا التكامل لموظفي شركتك بتسجيل الدخول إلى ZenHR باستخدام بيانات تسجيل الدخول الخاصة بالشركة دون الحاجة إلى إنشاء كلمات سر جديدة، مما يوفر طريقة دخول أكثر سهولة وأماناً. يتم ذلك من خلال ربط ZenHR مع مزود الهوية (Identity Provider - IdP) المستخدم في شركتك مثل Azure AD أو Google Workspace أو Okta، بحيث يتولى مزود الهوية مسؤولية التحقق من هوية المستخدمين وتأكيد صلاحياتهم قبل السماح لهم بالوصول إلى النظام.
جدول المحتويات
لمحة عن التكامل
الوصول إلى إعدادات تسجيل الدخول الموحد
مراجعة تفاصيل مزود الخدمة
إدخال بيانات موفر الهوية (IdP)
اختبار الاتصال عبر تسجيل الدخول الموحد
تعطيل تسجيل الدخول الموحد (SSO) (عند الحاجة)
1. لمحة عن التكامل
يساعد تكامل تسجيل الدخول الموحد (SSO) في تبسيط عملية تسجيل الدخول من خلال ربط ZenHR مع مزود الهوية (Identity Provider - IdP) الخاص بشركتك. بمجرد تفعيل هذا التكامل، سيتمكن الموظفون من الدخول إلى ZenHR باستخدام نفس بيانات الدخول التي يستخدمونها في الأنظمة الداخلية الأخرى للشركة.
مزايا التكامل:
زيادة الأمان من خلال مركزية عملية تسجيل الدخول.
سهولة الاستخدام بدون الحاجة لتذكر كلمات مرور متعددة.
توفير الوقت عبر تسجيل دخول واحد لجميع الأنظمة.
2. الوصول إلى إعدادات تسجيل الدخول الموحد
لتفعيل التكامل، اتبع الخطوات التالية:
سجّل الدخول إلى ZenHR كمسؤول حساب.
من القائمة الجانبية، اذهب إلى قسم التكامل مع الأنظمة الأخرى.

ابحث عن التطبيق الدخول الموحد (SSO)
اضغط على زر الإعداد الموجود بجانب اسم التطبيق.

3. مراجعة تفاصيل مزود الخدمة
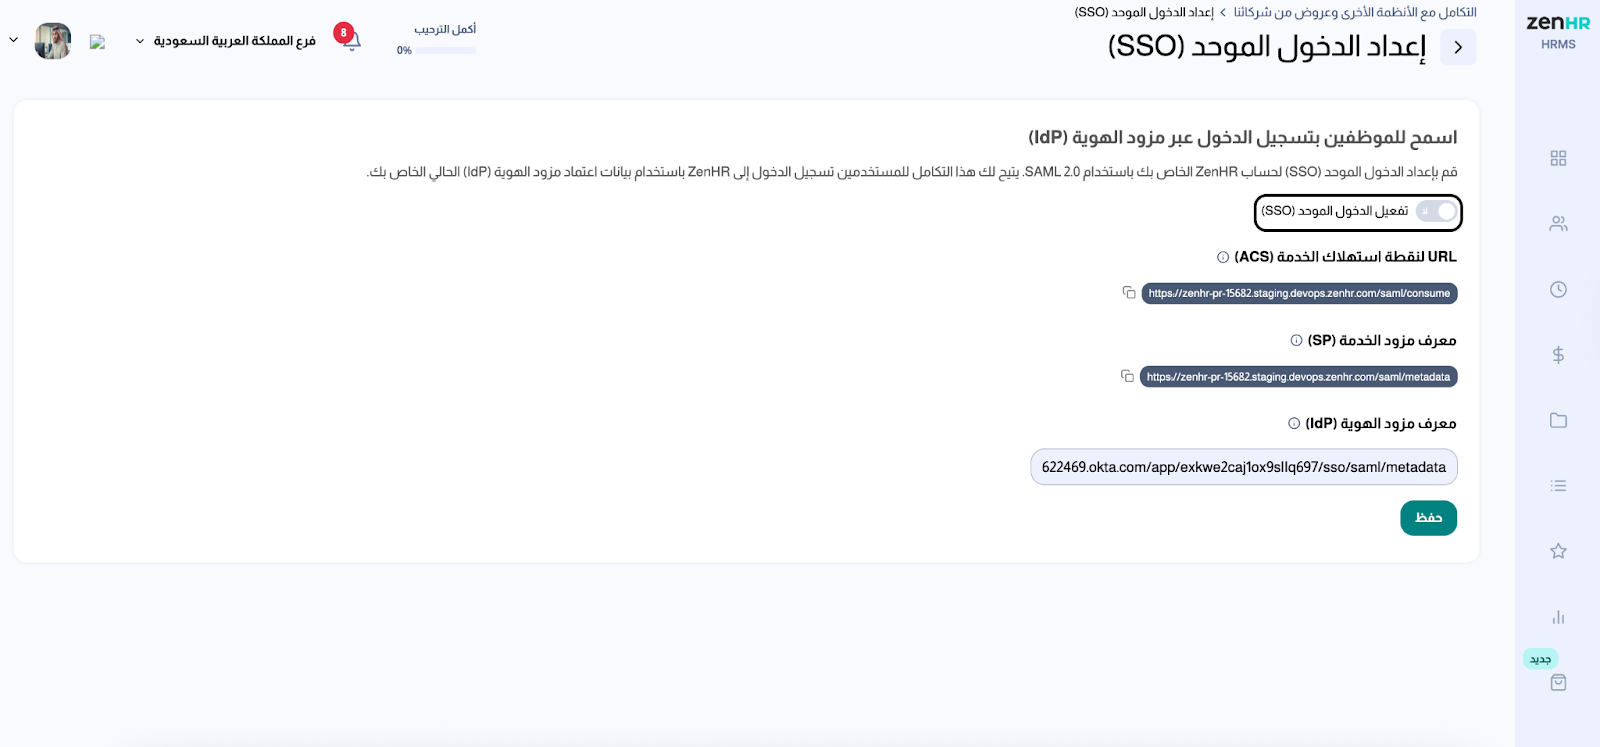
بعد التفعيل، ستظهر أمامك حقول تحتوي على تفاصيل ZenHR كمزود خدمة (Service Provider).
يتم تعبئة هذه الحقول تلقائيا من قبل النظام وهي ضرورية لتكوين الاتصال مع مزود الهوية لديك (IdP):
URL لنقطة استهلاك الخدمة (ACS)
مثال:
https://app.zenhr.com/saml/consume
هذا الرابط يُستخدم لإرسال ردود المصادقة من مزود الهوية إلى ZenHR.معرّف مزود الهوية (SP)
مثال:
https://app.zenhr.com/saml/metadataوهو المعرّف الفريد الخاص بـ ZenHR كمزود خدمة.
يمكنك نسخ هذه الروابط بسهولة من خلال الضغط على أيقونة النسخ بجانب كل حقل.
4. إدخال تفاصيل مزود الهوية (IdP)
لإتمام عملية الإعداد، تحتاج إلى إدخال معرّف مزود الهوية (Identity Provider Entity ID) الذي ستحصل عليه من مزود الهوية الخاص بشركتك (مثل Okta أو Azure AD).
انسخ رابط الـ Entity ID أو Metadata URL من حساب موفر الهوية لديك.
الصقه في حقل Identity Provider Entity ID في صفحة إعداد ZenHR.
مثال:
https://trial-9622469.okta.com/app/exkwe2c...
نصيحة: في حال لم تكن متأكداً من هذه المعلومات، يُرجى التواصل مع فريق تقنية المعلومات في شركتك للحصول على التفاصيل الصحيحة.
راجع المعلومات التي قمت بإدخالها.
اضغط على زر حفظ.
ستظهر رسالة تأكيد تفيد بنجاح تفعيل التكامل.

5. اختبار الاتصال عبر تسجيل الدخول الموحد (SSO)
بعد التفعيل، يمكنك التأكد من نجاح العملية من خلال تجربة تسجيل الدخول:
قم بتسجيل الخروج من ZenHR.
انتقل إلى صفحة تسجيل الدخول لحساب ZenHR.
سيتم توجيهك إلى صفحة تسجيل الدخول التابعة لموفر الهوية (IdP).
أدخل بيانات اعتمادك الخاصة بالشركة (اسم المستخدم وكلمة المرور).
بعد التحقق من البيانات، سيتم تحويلك مباشرة إلى حسابك في ZenHR.
إذا تم تسجيل الدخول بنجاح، فهذا يعني أن إعداد تسجيل الدخول الموحد (SSO) يعمل بشكل صحيح. أما إذا فشلت عملية تسجيل الدخول، فيُرجى التواصل مع فريق دعم ZenHR عبر البريد الإلكتروني: support@zenhr.com.

6. تعطيل تسجيل الدخول الموحد (عند الحاجة)
في حال رغبتك بإيقاف تكامل تسجيل الدخول الموحد (SSO):
انتقل إلى صفحة إعداد الدخول الموحد (SSO)
قم بإيقاف تفعيل خيار تفعيل الدخول الموحد (SSO)
انقر على حفظ لتأكيد الإجراء
ملاحظة مهمة:
تعطيل تسجيل الدخول الموحد يعني أن الموظفين سيحتاجون إلى تسجيل الدخول باستخدام بيانات اعتمادهم في ZenHR مرة أخرى.
الآن أصبح تكامل تسجيل الدخول الموحد (SSO) مفعّلاً في نظام ZenHR، ويمكن لموظفيك تسجيل الدخول بكل سهولة وأمان باستخدام بيانات اعتمادهم الخاصة بالشركة.
دليل استخدام ميزة فرض تسجيل الدخول الموحّد (SSO) على مجموعات مستخدمين محددة
ما هي ميزة فرض تسجيل الدخول الموحّد (Scoped SSO Enforcement)؟
تتيح ميزة فرض تسجيل الدخول الموحد على مجموعات مستخدمين محددة لمسؤولي الحساب تحديد المستخدمين الذين يجب عليهم تسجيل الدخول باستخدام تسجيل الدخول الموحّد (SSO).
يمكن للمسؤول إنشاء مجموعة مستخدمين، وإضافة مستخدمين محددين إليها، وفرض تسجيل دخولهم من خلال مزوّد الهوية (Identity Provider) الخاص بالمنشأة. أما المستخدمون غير المنضمين إلى هذه المجموعة، فيمكنهم الاستمرار في تسجيل الدخول باستخدام البريد الإلكتروني وكلمة السر.
الخطوة الأولى: إنشاء مجموعة مستخدمين جديدة
مجموعات المستخدمين هي مجموعات تضم مستخدمين حاليين في منشأتك يشتركون في دور أو غرض معين.
لإنشاء مجموعة مستخدمين جديدة:
انتقل إلى:
القائمة الرئيسية ← تفضيلات النظام ← مجموعات المستخدمين.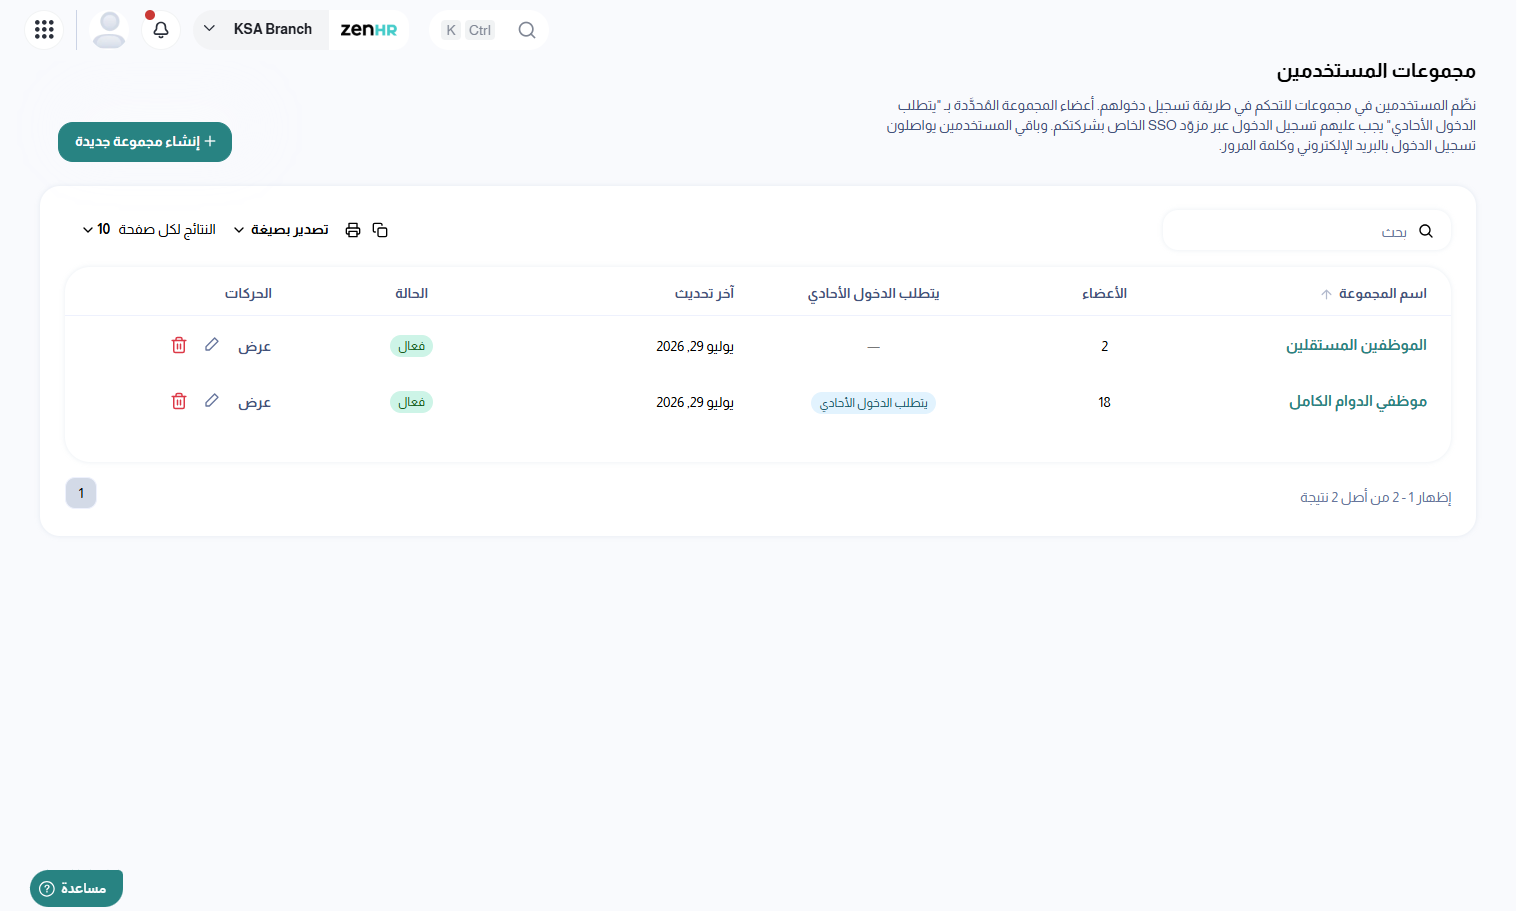
انقر على "إنشاء مجموعة جديدة".
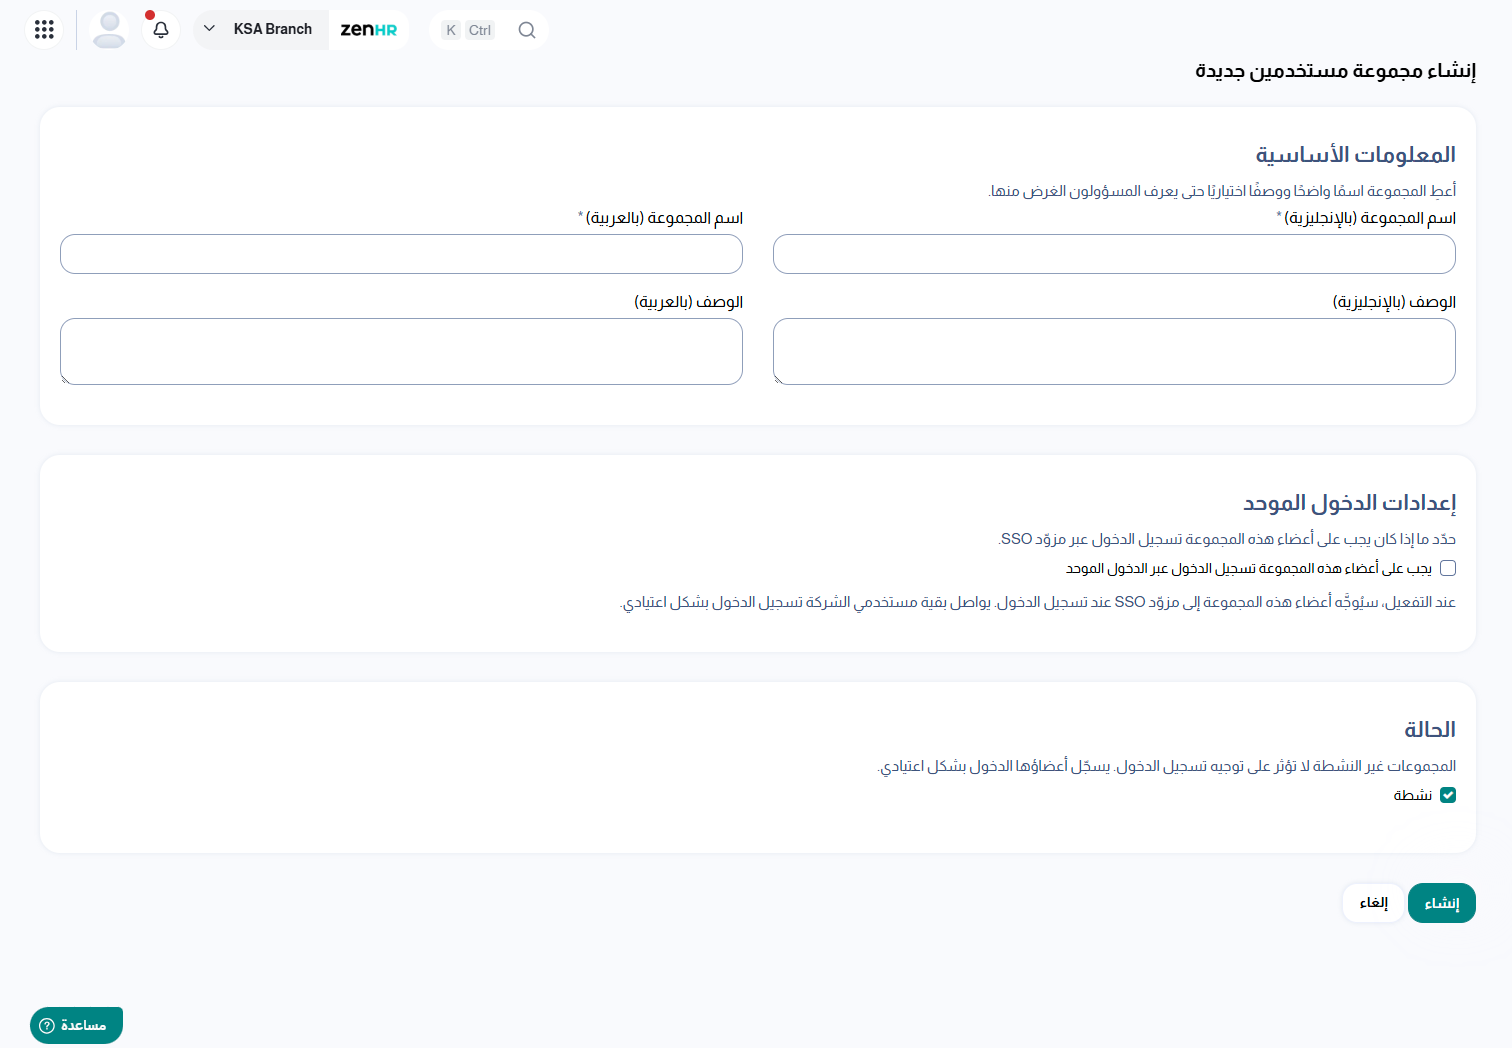
أدخل اسم مجموعة المستخدمين.
أدخل وصف المجموعة.
فعّل خيار "يجب على أعضاء هذه المجموعة تسجيل الدخول عبر الدخول الموحّد" إذا كنت ترغب في تطبيقه على هذه المجموعة.
عيّن حالة المجموعة إلى "نشطة".
ملاحظة: يمكنك تعديل أو حذف أي مجموعة مستخدمين في أي وقت.
الخطوة الثانية: إضافة المستخدمين
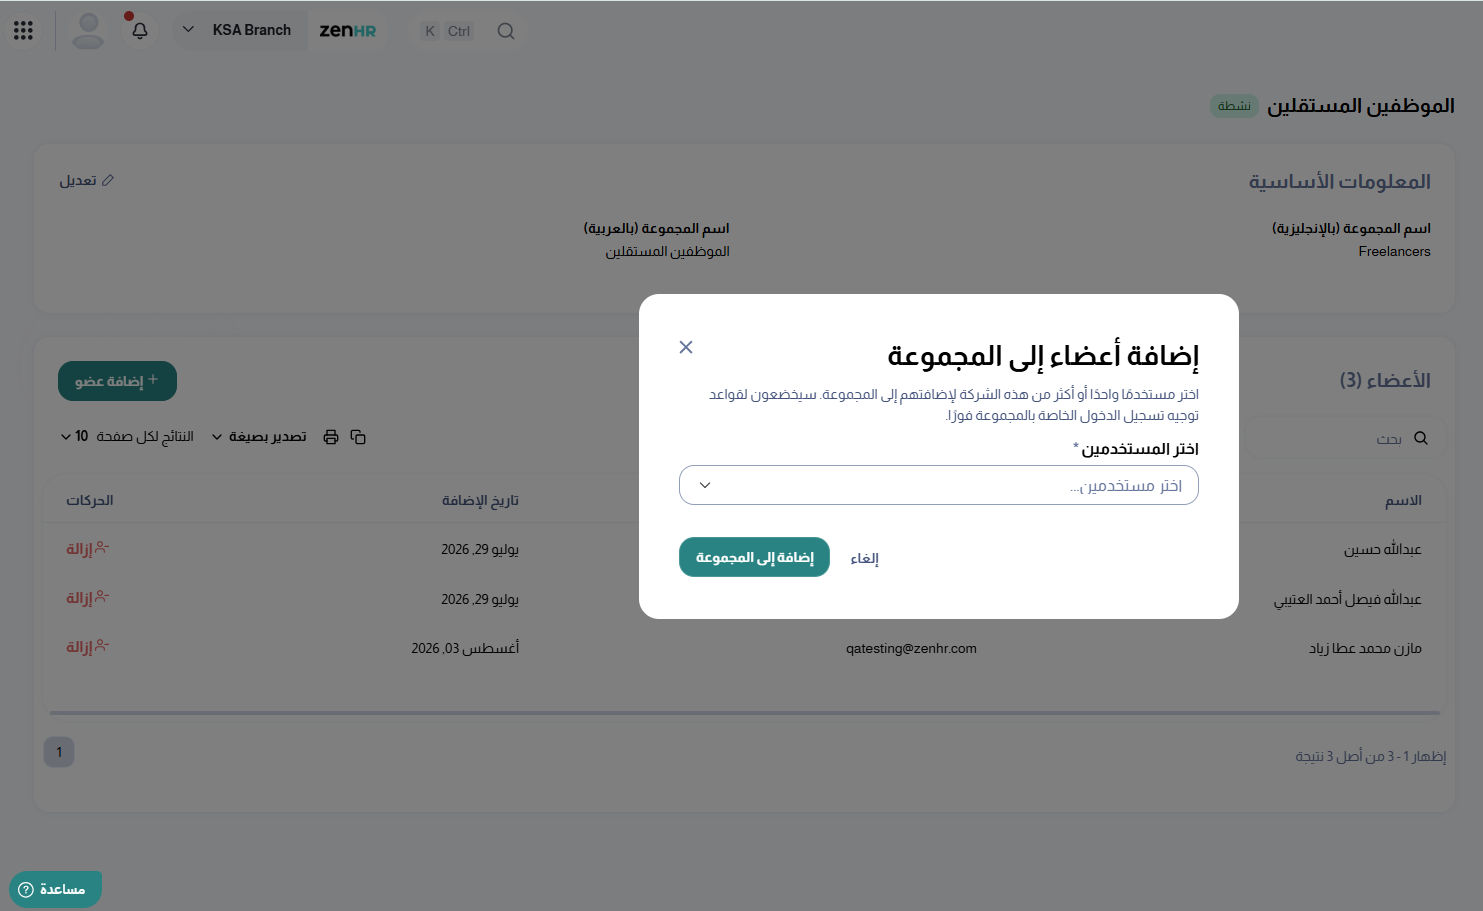
لإضافة مستخدمين إلى مجموعة مستخدمين موجودة:
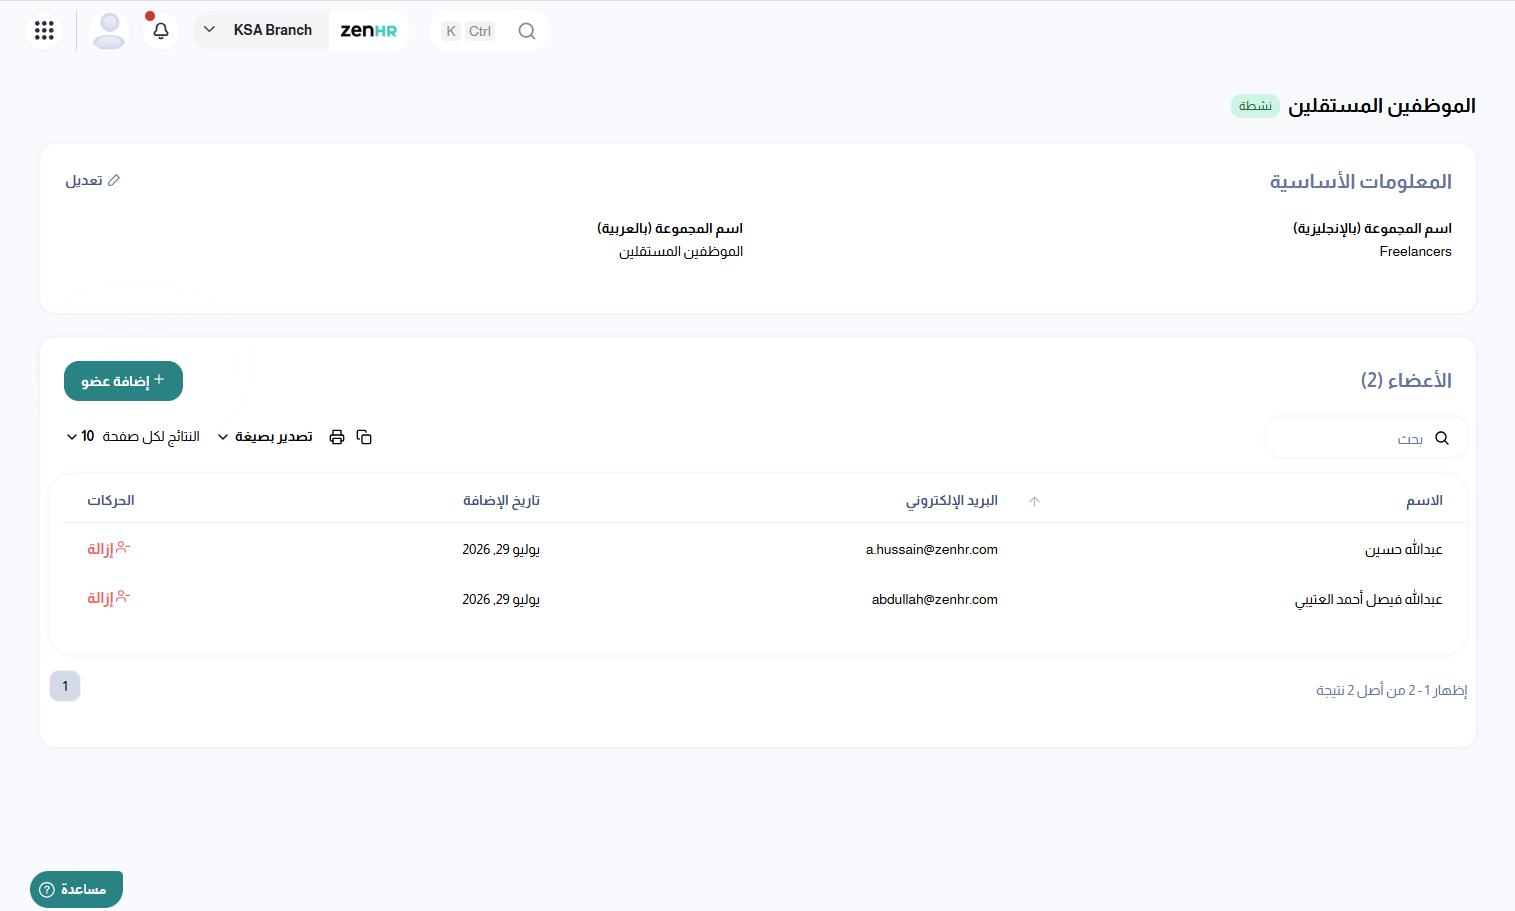
انقر على "عرض" من قائمة إجراءات مجموعة المستخدمين.
انقر على "إضافة عضو"، ثم اختر المستخدمين الذين ترغب في إضافتهم إلى المجموعة.
هل كانت هذه المقالة مفيدة؟
هذا رائع!
شكرًا لك على ملاحظاتك
نعتذر أننا لم نتمكن من إفادتك
شكرًا لك على ملاحظاتك
تم إرسال الملاحظات
نحن نقدر جهودك وسنحاول تحسين المقالة